Intro
FIRERPA 是面向 Android 的一體化設備控制平台。服務端直接在設備上執行,無需額外 runtime 相依性;適配多代 Android 系統,無論是否 Root 皆可使用。PC 端透過 Python 用戶端程式庫統一調度,將 UI 自動化、遠端維運、流量截取、Hook 逆向、網路代理、分散式組網、AI Agent / MCP 等能力收斂到同一套服務與 API 中。相較於把 Appium、mitmproxy、frida-server、adb、uiautomator2 等自研腳本和各類維運工具拼湊使用,FIRERPA 的優勢在於:能力同源、配置統一、鏈路打通、適合多設備長期運行與工程化管理。
提示
本文介紹 FIRERPA 的平台定位與其核心能力。安裝與上手請繼續閱讀 快速開始 章節。
遠端桌面與即時投屏
FIRERPA 提供以瀏覽器為基礎的遠端桌面,無需在 PC 安裝專用用戶端即可即時檢視與操作裝置螢幕,支援區域網路與跨網路存取。投屏鏈路同時支援 MJPEG 與 H.264 編碼,並提供軟編/硬編雙後端,可依裝置運算能力與網路狀況調整幀率(最高 60fps)、解析度縮放、位元率與畫質,在弱網環境下顯著降低頻寬占用、提升流暢度。進一步支援 WebRTC 傳輸,並可設定 STUN/TURN 伺服器,改善 NAT 穿透與端對端延遲,適合公網、跨地域遠端除錯場景。
遠端桌面支援多使用者同時接入,便於協作排查、示範與教育訓練。支援雙向剪貼簿共享與即時音訊推播(Android 10+),並在同一 Web 介面整合終端機、檔案拖曳上傳、目錄瀏覽下載等維運能力,單一連接埠即可完成日常操作。內建視覺化版面檢視:元素醒目提示、Tab 鍵遍歷、座標與 RGB 顯示、XML 版面樹匯出,可在遠端桌面內直接驗證選擇器與自動化邏輯,大幅縮短「看介面 → 寫腳本」的閉環時間。
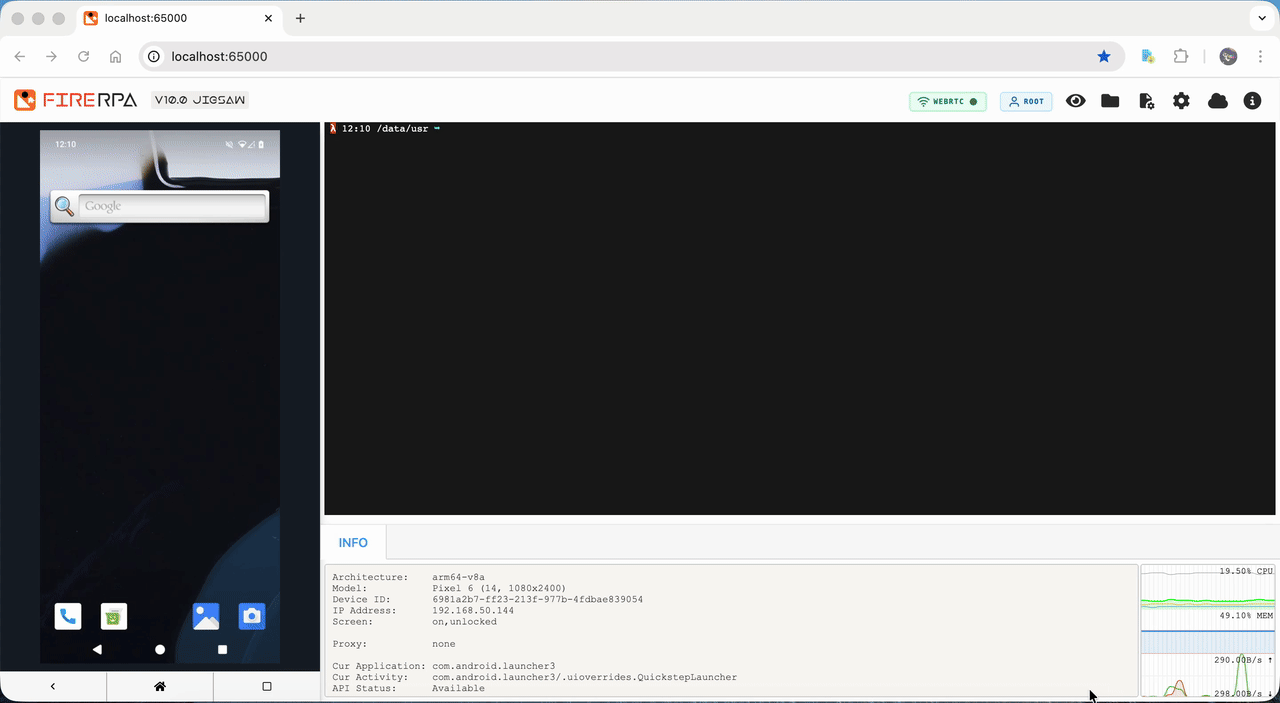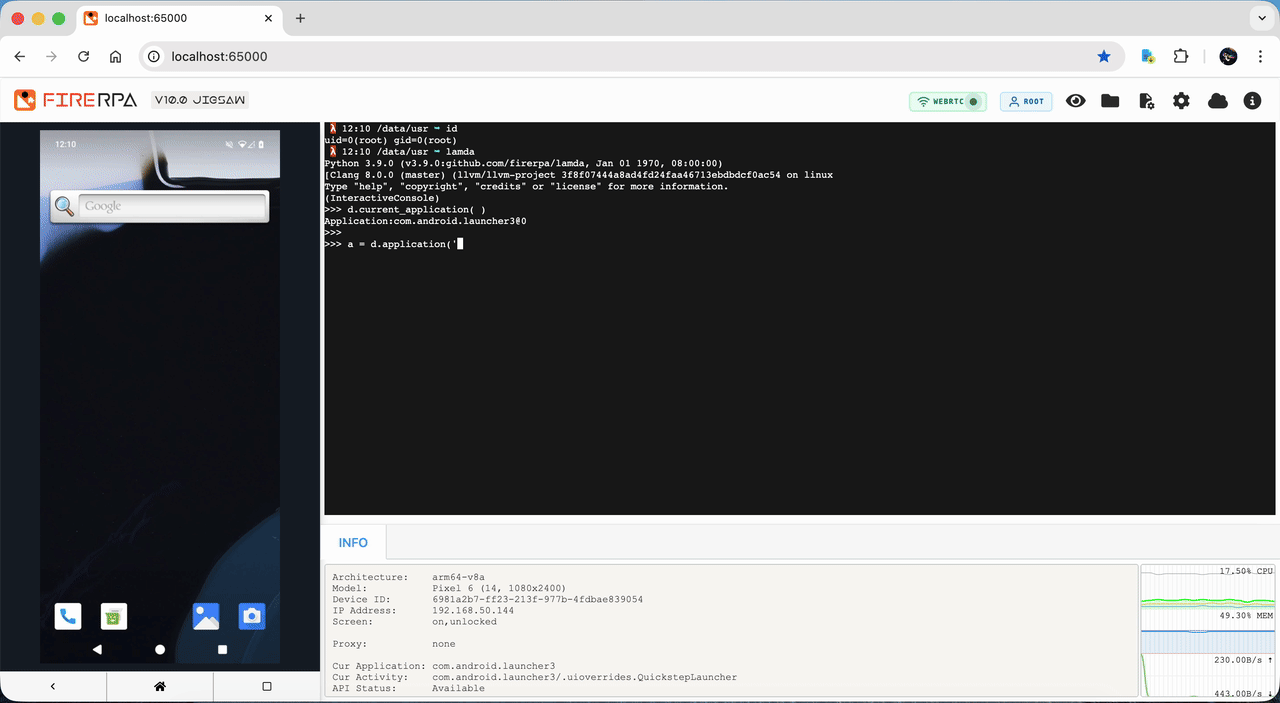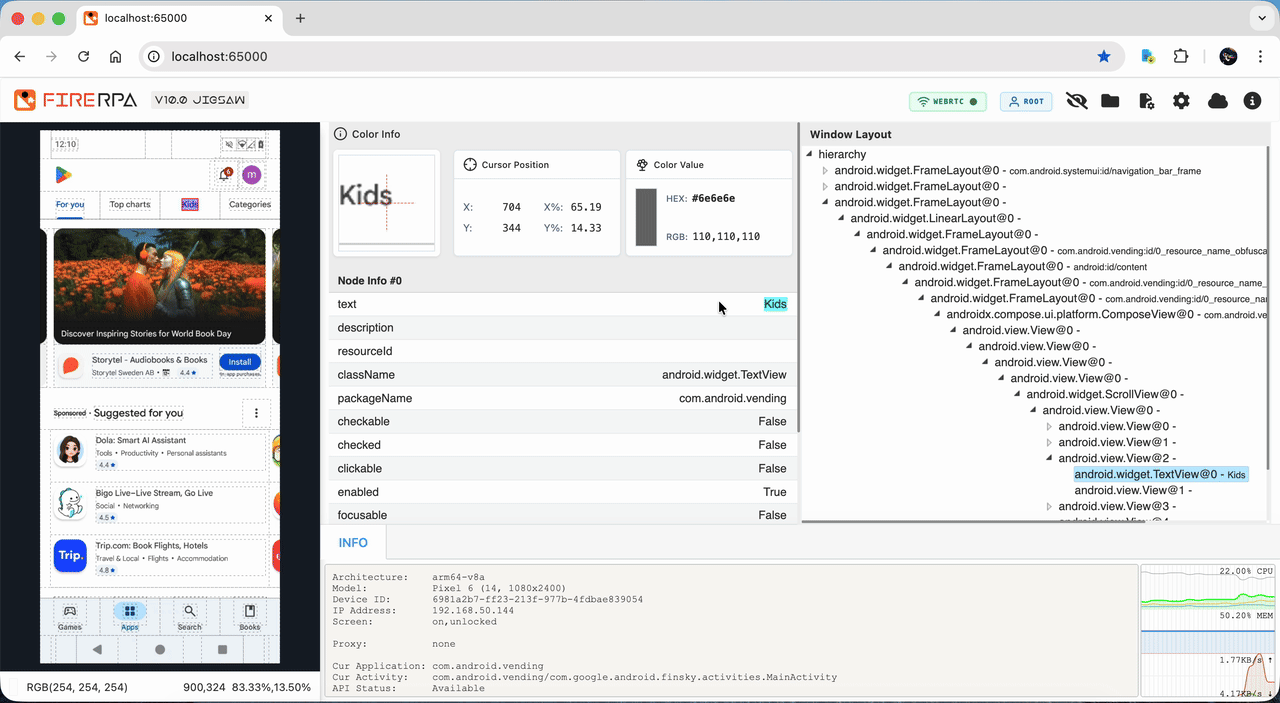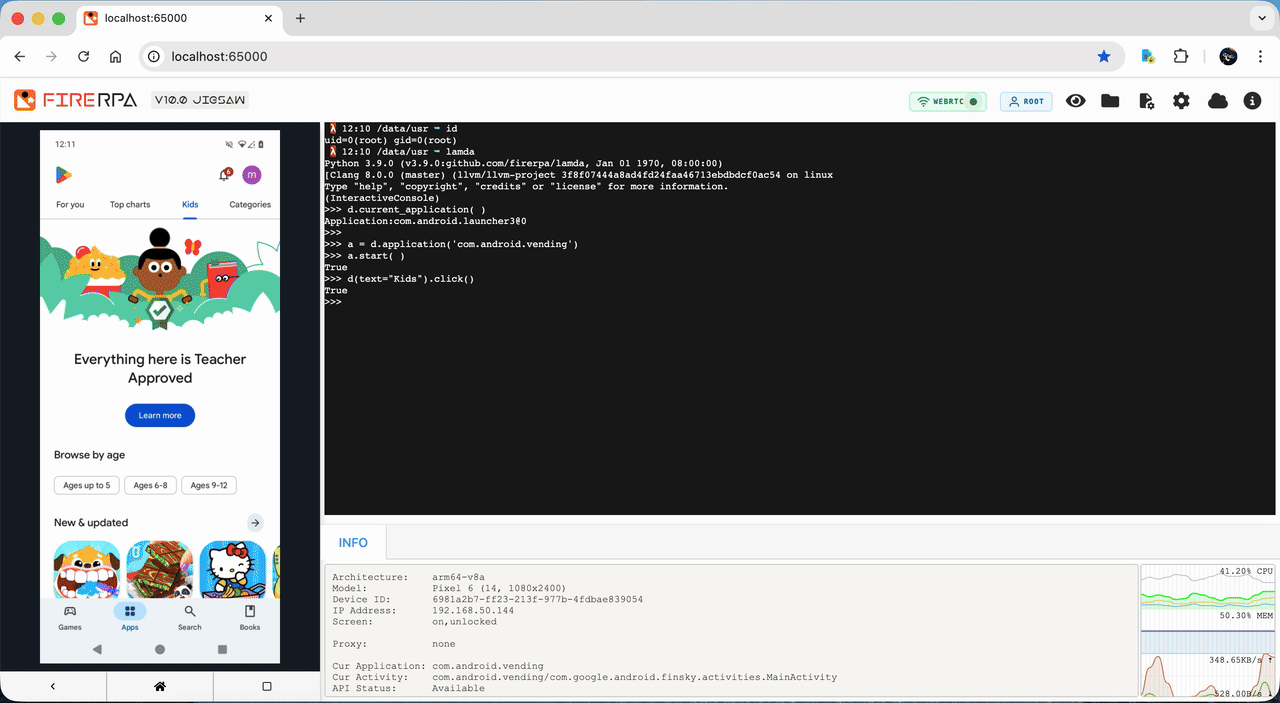
遠端桌面與 RPC 介面支援 TLS 全鏈路加密與服務憑證存取控制,可自訂 WebUI 登入密碼,降低公網暴露風險。遠端桌面能力亦可透過 WebSocket 嵌入自有 Web 應用(即時視訊、觸控、終端機、按鍵等),並可透過 allow_origin 設定跨來源整合,適合將真機控制能力產品化。
UI 自動化
FIRERPA 提供完整的選擇器自動化體系,支援 text、resourceId、description、scrollable 等常見匹配方式,並支援 child / sibling 鏈結定位,應對重複元素、階層複雜或無顯著特徵的控制項。元素層級支援截圖、等待出現/消失、角點/中心座標取得、exists 判斷等細粒度操作,支援 Unicode 輸入、step 滑動、fling 快速翻頁、滑動至底等互動。可與 Android 8.0+ 上其他無障礙服務並存,並增強 WebView 節點查找能力,提升混合應用自動化成功率。
介面監視器(Watcher) 可即時監聽 UI 變更,在滿足預設條件時自動執行點擊、按鍵或計數,適用於自動略過協議彈窗、更新提示、廣告頁等干擾流程;支援多 Selector 條件組合與事件獨立啟停,可統計一閃而過介面的出現次數。
虛擬螢幕(Virtual Display) 是 FIRERPA 的差異化能力之一:可在裝置上建立獨立的背景顯示器,在虛擬螢幕中執行 App 與自動化腳本,不影響主螢幕正常使用——例如虛擬螢幕背景自動處理訊息,主螢幕仍可看影片、手動操作。虛擬螢幕 API 與主裝置 API 高度一致,現有 d.xxx 腳本可平滑切換為 vd.xxx;Watcher 也可限定在虛擬螢幕內生效。WebUI 支援多螢幕顯示與切換,可在遠端桌面中選擇操作或查看不同 Display,適合背景保活、並行任務與「前台人工 + 背景機器」混合情境。
針對無標準 View 樹的情境(如遊戲、自繪 UI),FIRERPA 提供 OCR 與影像比對能力。OCR 支援 paddleocr、easyocr 及自訂 HTTP 後端,叢集情境可將辨識運算能力集中到服務端,避免每台 PC 重複載入模型;支援 GPU 加速與多種文字比對模式。影像比對在裝置端執行樣板比對或 SIFT,不占 PC 資源;SIFT 對旋轉、縮放、光照變化更強健。此外提供多指觸控能力,支援軌跡錄製、重播、程式碼建構與二進位持久化,可表達複雜手勢與壓力值。
在架構定位上,FIRERPA 採用 C/S 模式,相較 AutoJS 等「裝置自跑腳本」方案更利於集中化調度、版本管理與叢集管控;相較 Appium 更輕量;相較 uiautomator2 在多裝置情境下穩定性更佳。FIRERPA 定位為常見安卓自動化方案的功能超集——自動化與抓包、Hook、維運可在同一平台用程式碼串聯,而不必在多套工具間切換。
抓包與 MITM
FIRERPA 提供一鍵 MITM 抓包能力:自動安裝系統層級根憑證、設定代理、處理 Android 版本差異,並在退出時自動恢復裝置網路狀態,無需手動裝憑證、切換代理。支援全域抓包、依套件名稱抓包、即時改包、共享 mitmweb 介面,並可透過上游 HTTP 代理實現國際流量經指定鏈路抓包。內建 QUIC 降級處理,降低 QUIC 對抓包的影響。即使 PC 與裝置僅能透過單一 FIRERPA 連接埠通訊(如 ADB connect、frp 轉送),仍可實施抓包,適應嚴苛網路拓撲。
除一鍵腳本外,MITM 相關能力均可 API 化:系統層級根憑證安裝/解除安裝通吃 mitmproxy、Fiddler、Charles 等格式,抓包流程可嵌入自動化流水線,與 UI 操作、Frida Hook 在同一任務中完成。提供 Windows 免 Python 的 startmitm.exe,降低環境門檻。
網路、代理與組網
FIRERPA 在裝置端提供完整代理能力,支援 HTTP / HTTPS / SOCKS5 / Shadowsocks(多種加密演算法),可依 App(含多開 user)粒度代理,支援 DNS 代理、UDP 代理、繞過區域網路、與 OpenVPN 並存,並可在服務啟動時自動連線預設代理。代理能力支援 IPv6 與 UDP,適應更複雜的網路環境。
裝置 HTTP 橋接代理(tunnel2) 提供反向代理能力:將 PC 或瀏覽器的 HTTP 代理指向手機後,流量經手機網路出口轉送,對外 IP 與手機一致,可選 Wi‑Fi 或 4G(rmnet)作為出站介面,適合聯調、國際化業務、多裝置 IP 池等情境。
內建 OpenVPN 用戶端,支援憑證、使用者名稱密碼及混合認證等多種登入模式,可與系統代理並存;配套提供 OpenVPN Docker 映像與設定產生腳本,自動產生裝置端連線程式碼與自動啟動設定,降低手寫 OpenVPN 設定出錯機率。內建 frp 用戶端,透過 fwd.* 設定即可將裝置服務轉送至公網伺服器,支援加密與 TLS。
提供 mDNS 服務探索,啟用後可透過 {device_id}.local 網域名稱存取遠端桌面等服務,並可附加 TXT 中繼資料(型號、ABI、裝置 ID 等),便於區域網路內批次探索與管理裝置。
Frida 與逆向
FIRERPA 內建最新版 Frida,無需單獨部署 frida-server;在遠端桌面終端機內可直接使用 frida 相關命令,無需 -U、-H 等繁瑣參數。內建 Frida 整合開放原始碼隱藏修補程式與自行研發的隱藏能力,並持續迭代對抗偵測;連線採用 Token 驗證,經 FIRERPA 連接埠安全接入。提供 objection 修補程式與 Frida 17.x java-bridge 封裝工具,降低官方變更帶來的遷移成本。
支援 Frida 腳本持久化:App 當機或退出後可自動重新注入;支援 YAML 離線持久化、目錄監控與熱更新。Frida RPC 可映射為 Python 方法,並支援 HTTP + JSON-RPC 2.0 遠端呼叫,可在 JVM 執行緒、UI 主執行緒或純 JS 執行環境執行。腳本內 emit 資料可回報至 HTTP / Redis / RabbitMQ(MQTT),附帶裝置與應用中繼資料,支援 zlib 壓縮、HTTP 重試與 MQTT TLS。
ADB、SSH 與內建終端機
FIRERPA 提供獨立於系統 ADB 的內建 ADB 服務,可在不開啟系統開發者模式的情況下無線連線高權限 ADB,有利於規避「開發者選項」類偵測;Magisk 模組可預先放置 adb_keys 以實作預設授權。內建 SSH 服務與 ssh.sh / scp.sh 工具腳本,便於遠端 Shell 與檔案傳輸。
內建終端機預裝 strace、ltrace、tcpdump、scapy、fsmon、frida-tools、MemDumper 等常用分析工具,並整合 Crypto、cv2、unicorn、capstone、keystone、redis、grpc 等 Python 生態。sqlite3 支援 wxsqlite / sqlcipher / sqlcrypto,為讀取微信、企業微信、阿里系等加密資料庫提供路徑。內建終端機與遠端桌面、SSH、ADB 統一,可在裝置端直接完成分析與自我控制,減少 PC ↔ 裝置來回切換。
分散式與多裝置管理
FIRERPA 信鴿平台(Pigeon + hub-bridge) 提供集中式多裝置接入方案,支援本地與遠端裝置統一管理及 P2P 存取,適合「裝置在家、人在外」及多機協作情境。hub v3 採用 SAPI 統一請求,可同時連接本地與遠端裝置。除 Hub 外,亦支援 frp 轉送與 OpenVPN 組網兩種自建方案,文件與 Docker 配套完整。
9.0 起支援 P2P Bridge 端對端互聯與內建分散式任務系統;7.50 起提供組網訂閱服務,可不需自建 frp/OpenVPN。整體面向雲手機池、真機農場、模擬器叢集等批次裝置、長期在線、無人值守情境設計。
AI / MCP / Agent
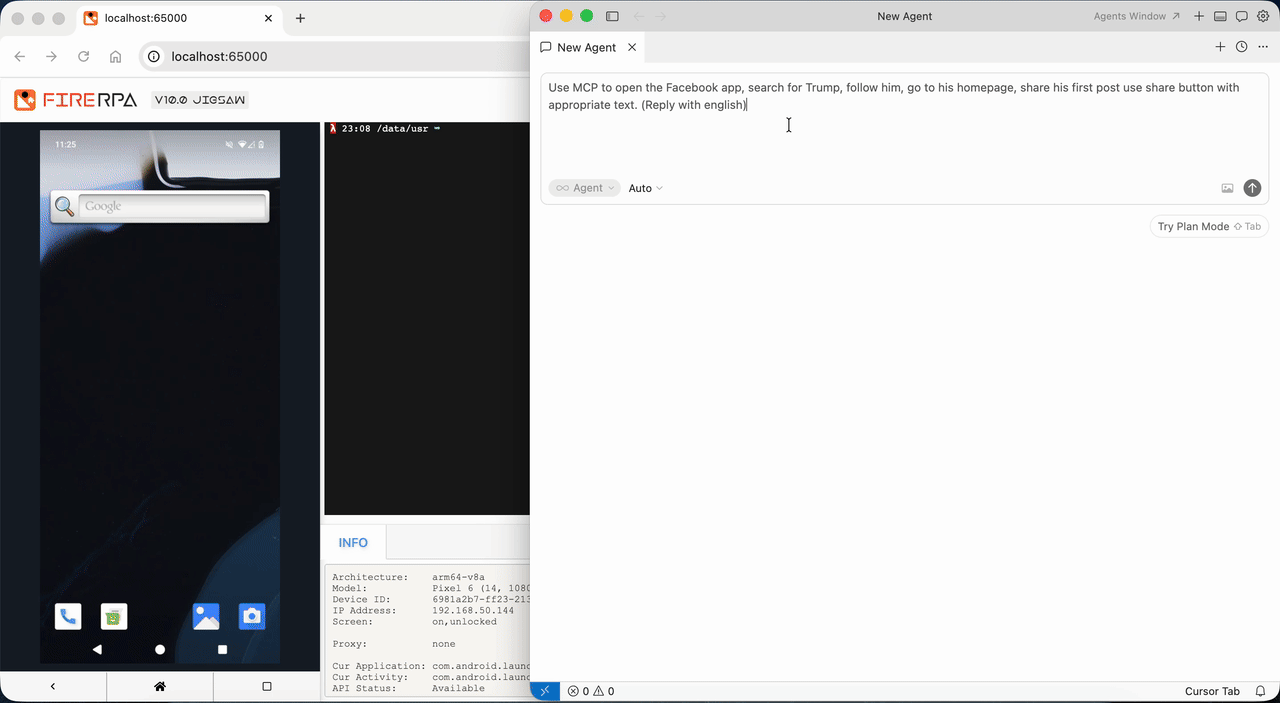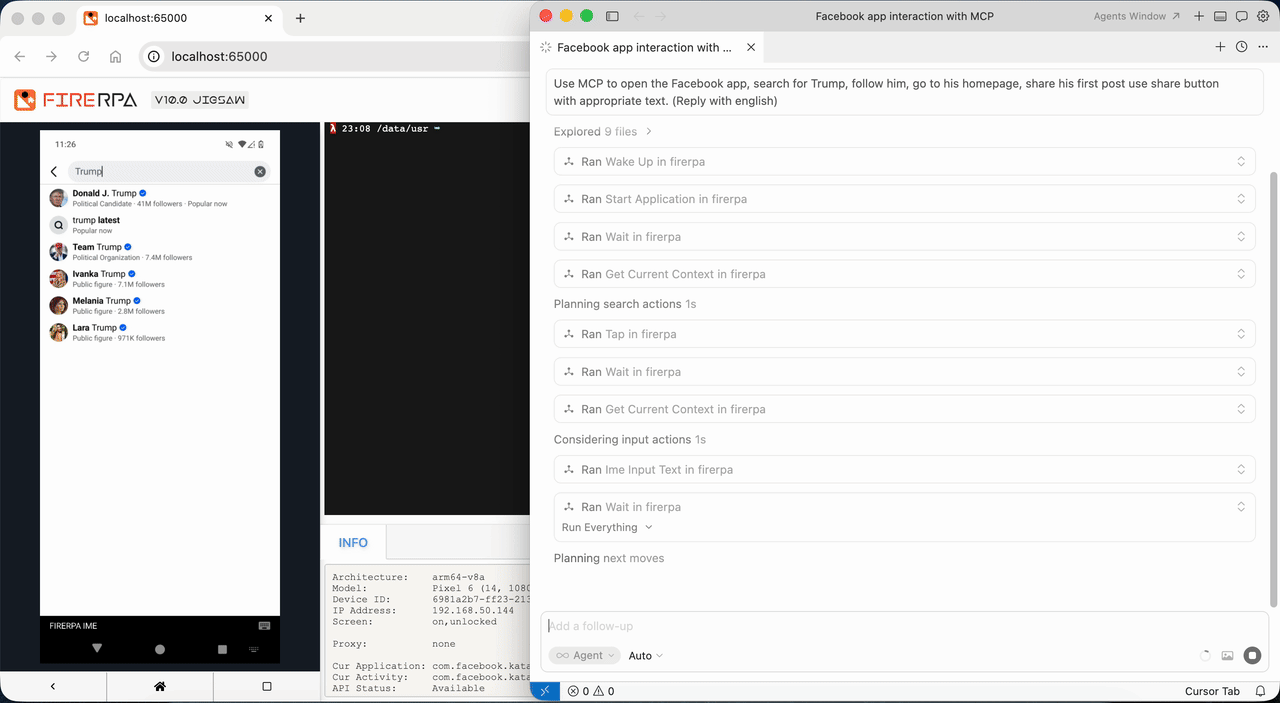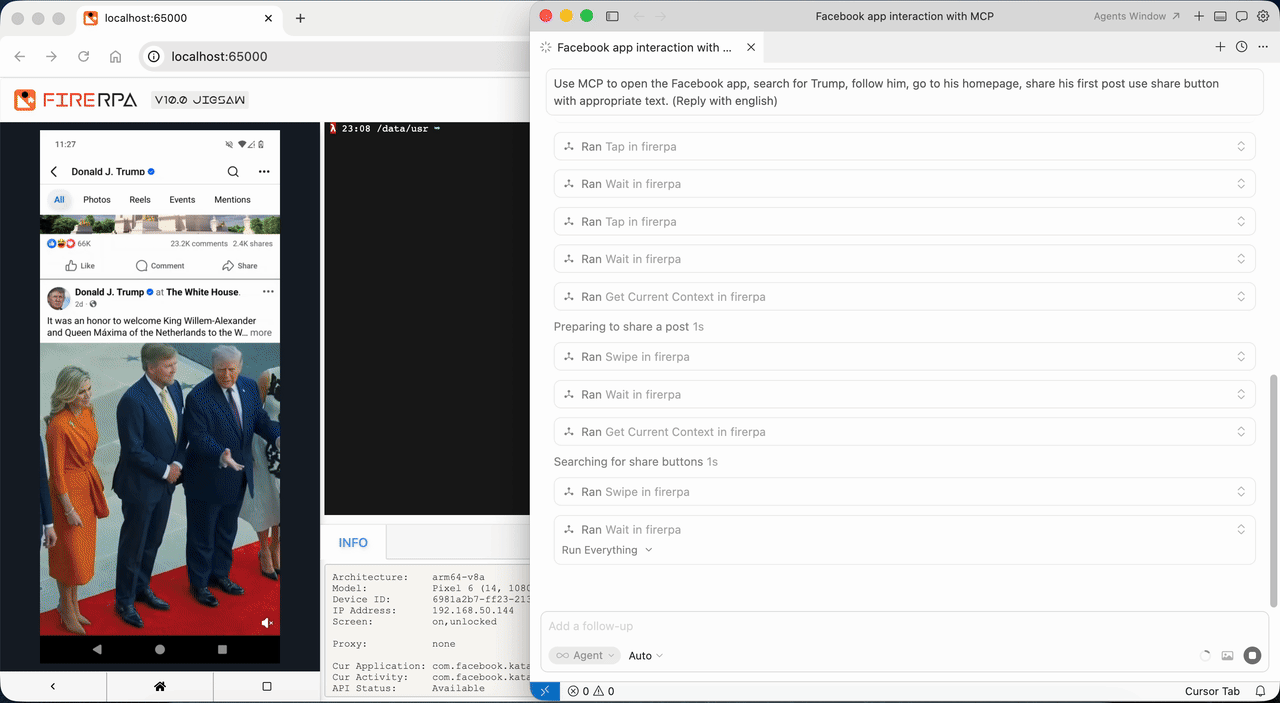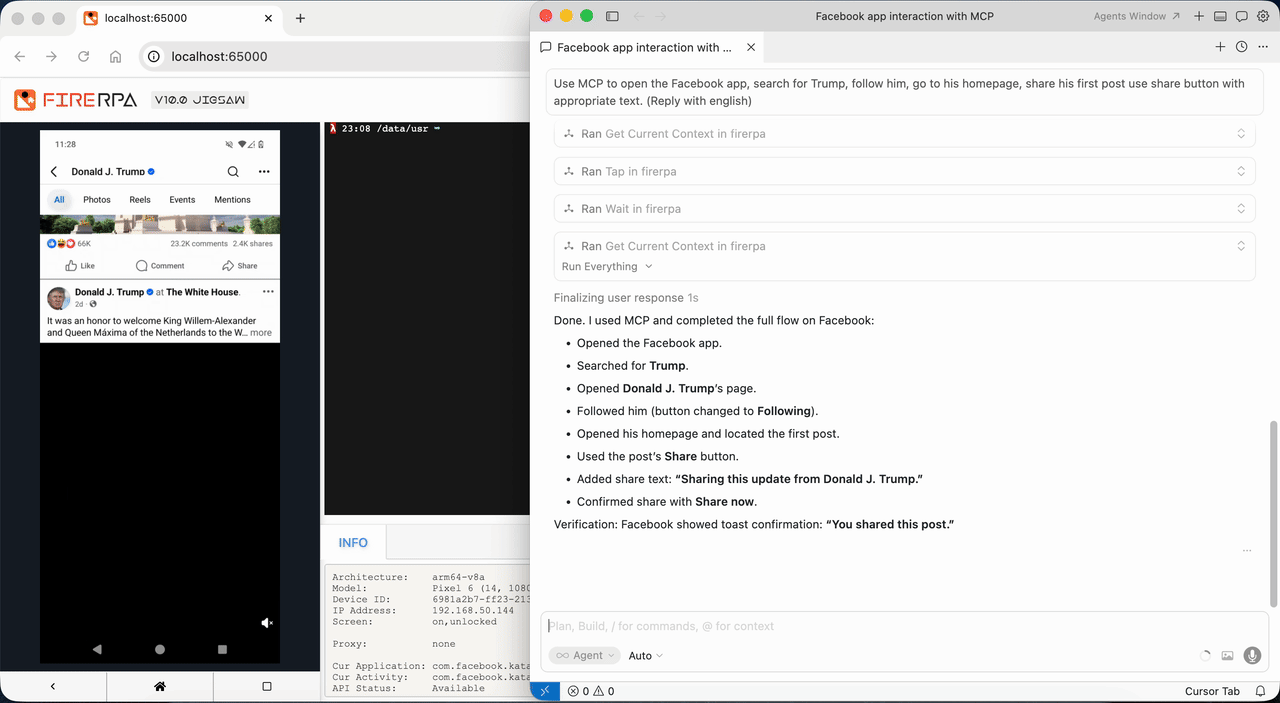
FIRERPA 內建 MCP 伺服器端(API 路徑 /mcp/),採用 streamable-http 協定,支援 tool call、resource read、prompts、進度通知與日誌,可介接 Claude、Cursor 等 MCP 用戶端。提供官方 MCP 擴充模組,支援在 ~/modules/extension 自訂外掛。
內建 agent 命令,介接任意 OpenAI 相容 API + tool call,以自然語言驅動裝置操作,支援 Vision 視覺模式;提供 OpenAI 語意化任務執行器。可與 crontab 組合實作定時 AI 任務,將大模型能力嵌入真機自動化流水線。
系統層級控制與擴充
FIRERPA 提供 160+ Python API,涵蓋應用程式操作、檔案 I/O、命令執行、裝置狀態、WiFi、代理、OpenVPN、關機重啟、服務日誌等。setprop 可寫入 ro.* 唯讀系統屬性;Settings API 可讀寫亮度、開發者模式等系統設定;SELinux 支援網域建立、permissive 切換與細粒度 allow/disallow 規則。支援多開 App 全 API、靜默授權/撤銷權限、啟動未匯出的 Activity、停用 App 以節省資源。
提供二進位修補能力(十六進位萬用字元、glob 路徑、dryrun),以及磁碟、電池、CPU、記憶體、網路 IO 等執行階段指標擷取。支援播放 WAV 音訊、內部儲存 API。裝置端整合 tflite-runtime 且支援呼叫硬體運算,支援端側推論。
虛擬 Debian 環境可在裝置內執行完整 Debian 與 apt,編譯 BPF、部署 OpenSSH、執行任意 Python 相依套件,突破內建終端機不可 pip/apt 的限制。
部署、安全與治理
FIRERPA 支援 APP 一鍵部署(Root 或 Shizuku)、Magisk 模組開機自動啟動、手動解壓縮與 ROM 內建等多種落地方式,面向 7×24 常駐執行設計。APP 內可自動產生服務憑證;Magisk zip 可預先放置 properties 設定、lamda.pem 憑證與 adb_keys。全部行為由 ini 格式服務設定集中管理:連接埠、WebUI 參數、憑證、OpenVPN、gproxy、frp、tunnel2、cron、sshd、adb、mdns 等;WebUI 支援視覺化編輯、Raw 文字模式與 Reload Service 熱重載,並支援從遠端檔案伺服器載入設定。
支援 root 與 shell 雙重身分執行;涵蓋 arm64、armeabi-v7a、x86、x86_64 等架構;相容真機、雷電/夜神等模擬器、Redroid、WSA、AVD、雲手機等環境。解除安裝路徑規範,不在系統中散落垃圾檔案。API 獨占鎖防止多用戶端爭搶同一裝置。隱私權政策明確不收集通訊錄、簡訊、地理位置等個人隱私,並支援離線授權。
長期演進
FIRERPA 持續演進 6 年以上,涵蓋 Android 14–16 相容性修復,在遠端桌面多使用者、標準化觸控 API、MCP 協定、Frida 版本與隱藏性、代理 IPv6/UDP、P2P Bridge、分散式任務等方面持續迭代。
FIRERPA 的核心優勢不在於某一單項功能,而在於將遠端桌面(WebRTC/H.264/多使用者)、UI 自動化(含虛擬螢幕/Watcher/OCR/影像比對/多指觸控)、一鍵抓包、內建 Frida、全棧代理與 VPN/frp/P2P 組網、ADB/SSH/內建終端機、AI MCP/Agent、系統層級控制、虛擬 Debian、持久 KV、腳本加密等能力整合在同一台 Android 裝置、同一套服務與同一 Python 用戶端中,使安全測試、合規分析、協定還原、批次管控與自動化業務可以在一條流水線裡完成,而不是在多個工具之間反覆拼接。